2026-10-12 10:24:55 分类:案例研讨
我前阵子在菜市场碰到楼下小区的张阿姨,她拎着半袋青菜,拉着我吐槽了快半小时。去年小区统一换了人脸识别门禁,大家都说好,不用带卡,抬脚就进。张阿姨一开始还怕不安全,架不住物业天天上门劝,说现在都这样,哪那么容易泄露,也就录了人脸。直到上个月,她一周接了十八个诈骗电话,对方连她上周三几点去医院拿药都知道,她才吓出一身冷汗。
藏在刷脸门禁里的“无主过错”
张阿姨找物业要说法,物业摊手:设备是第三方科技公司装的,我们只会开门关门,人脸数据存在人家服务器,我们半毛钱碰不到,要找你找他们去。
找科技公司,人家更淡定:我们没有主动泄露,大概率是黑客干的,我们也很无辜啊。
报警,查了俩月,连泄露的源头都没摸清楚。
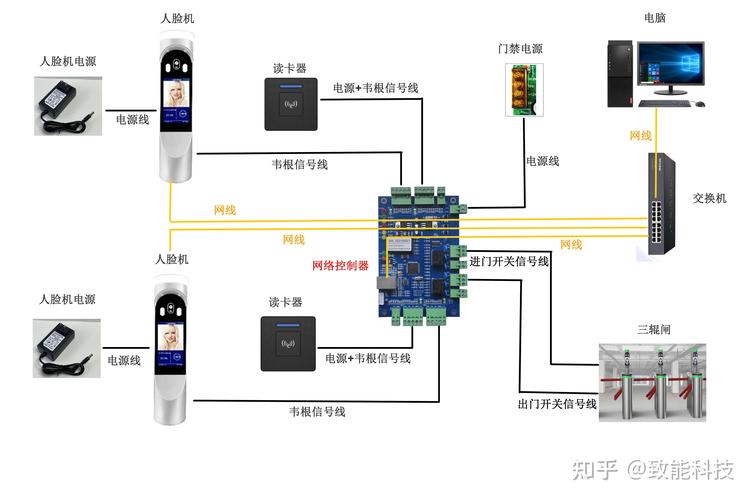 小区人脸识别门禁设备拆解图
说实话,这案子要是真走到法庭,最卡壳的就是侵权过错认定。
传统规则里,你告人家侵权,得证明对方有错,要么是故意泄露,要么是没尽到安全义务。可放到这事里,张阿姨一个退休阿姨,上哪去查科技公司的服务器有没有加密?上哪证明人家安全措施没做到位?
好多做这种社区设备的小公司,赚的就是走量卖设备的快钱,数据加密马马虎虎,安全维护能省则省,真出了事,要么推给黑客,要么干脆注销公司跑路,你连主体都找不到,更别说认定过错了。
老规则碰上新场景,卡在哪了?
我们打小听的法理,“谁主张,谁举证”,你说对方有错,你就得拿出实锤。可放到数据侵权这种事里,信息全在被告手里,原告连服务器门都摸不到,怎么拿证据?
 法院民事侵权举证流程公示图
前阵子我翻裁判文书网,看到好几个类似的案子,原告都输了。输的原因大同小异:原告无法证明泄露的信息就是被告流出的,也无法证明被告存在过错。哪怕时间线对得上,被告一句“你说不定是别的APP漏的”,原告就说不清楚了。
不过话说回来,也不是全这样。有些地方的法院已经开始试着调整了,用过错推定,你作为掌握数据的一方,你拿不出证据证明自己尽到了安全义务,那你就是有错。但这种判例现在还是少数,大部分地方还抱着老规矩,非要原告把过错拍在法官桌子上才认。
其实说白了,不是规则错了,是规则原来就是给街头打架、邻里纠纷这种面对面的事定的,现在纠纷都跑到算法里、云服务器上,普通人摸不着看不见,原来的过错认定逻辑,当然就卡壳了。
普通人碰到这事,该往哪下嘴?
 普通人碰到这事,该往哪下嘴?
别听那些网上的大V瞎扯什么“一定要维权到底”,大部分普通人耗不起几年官司,也掏不起几万的律师费。我说点实在的。
第一,能不用人脸就不用。别嫌输密码麻烦,密码泄露了你能改,人脸你能换一张吗?好多小区门禁都保留了刷卡或者密码选项,别图那几秒钟的方便,把自己的核心信息交出去。
第二,真出了事,别只告直接商家,把所有沾边的主体都告进去。比如小区门禁漏了,就把物业和科技公司一起告。物业说我没碰数据,那你选设备的时候尽到审核义务了吗?你为什么选个没资质的小公司?这里面就有过错可挖。
前阵子苏州有个案子,原告就是这么干的,法院最后判物业和科技公司都有错,一共赔了八千块。钱不多,但是这个思路对——原来大家都盯着科技公司,现在把过错拆分给每一个环节,谁没做好谁担着,就不会出现“所有人都没责任”的怪事了。
张阿姨最后没打官司,科技公司托物业过来,给了两千块息事宁人。她转头就把门禁的刷脸功能关了,换成了刷卡。她说我岁数大了,不求方便,求个安心。
其实侵权过错认定这事,说复杂也复杂,说简单也简单。核心从来没变过:谁能控制风险,谁就该担责任。法律原来的步子慢了点,现在也在跟着普通人的日子慢慢挪,就像我们学着接受刷脸、接受各种新东西一样,法律也在陌生的地方重新学走路,一步一步,总会走到该到的地方。
免责声明:市场有风险,选择需谨慎!此文仅供参考,不作买卖依据。如有侵权请联系删除。
文章名称:刷脸进门信息泄露,侵权过错认定到底卡在哪?
文章链接:https://www.wuhanlihunlvshi.com/cases/2839.html
