2026-10-16 10:37:57 分类:案例研讨
小余坐在我对面的沙发上的时候,指尖还在抖。
12万。
全没了。
那是她攒了三年的装修钱,去年刷小红书看到有人晒某小币种的收益截图,年化标着28%,想着闲钱放着也是放着,就把钱包里的USDT全转进了对方说的流动性池。操作的时候弹出来一串英文的确认框,她扫了一眼,没看懂,想着都是正规平台的流程,点了确认。
三天后,项目方发了个只有三行字的公告:合约存在未授权调用漏洞,池内资产已被攻击,所有用户资金不做兜底。
你点的不是确认,是给陌生人的空白支票
很多人到现在都搞不清楚,自己在链上点的那个“确认”按钮,到底意味着什么。
绝大多数普通用户根本分不清“正常授权”和“无限授权”的区别。你在以太坊或者BSC这类公链上操作的时候,只要涉及到给某个合约转币或者提供流动性,钱包都会弹出来一个授权请求——有的是让你授权固定额度的代币,比如你转1000U进去,就授权1000U的额度;有的是直接给你默认开了“无限额度授权”,意思是这个合约可以随便转走你钱包里所有的对应代币,一分都不剩。
小余当时点的,就是后者。
更坑的是,这个漏洞根本不是什么高深的黑客技术。就是写合约的程序员在写权限校验代码的时候,漏了一行判断逻辑,本来应该只有项目方的多签地址才能调用的资金提取函数,结果普通用户甚至是外部的攻击地址也能调用。
 区块链钱包无限授权操作界面截图
我蹲这个领域快四年了,见过太多这样的案例。有人只是好奇点了个陌生的NFT mint链接,钱包里的几十万U直接被刷空;有人只是给一个小游戏的合约做了授权,转头就被人利用无限授权转走了所有资产。最离谱的是有个做外贸的大哥,把自己钱包里的120万U授权给了一个号称做链上理财的合约,结果那个合约的开发者连测试都没做就上线了,刚开池两个小时就被人利用重入漏洞搬空了。
警察说这是民事纠纷,法院说你告谁去?
钱没了之后的第一反应,肯定是报警。
但小余跑了三趟派出所,得到的答复都差不多:首先,虚拟货币交易不受咱们国家的法律保护,你这个本身就属于违规交易;其次,你是自愿把钱转进这个地址的,没有证据证明对方是诈骗,最多算民事纠纷,你得去法院告。
告谁呢?
小余翻遍了那个项目的官网、推特、Discord群,连个真实的公司主体都找不到。项目方说自己的主体注册在开曼,实际控制人是谁没人知道,那个转走她钱的地址,现在里面的U已经被拆成了几百个小额地址,转到了各个境外的混币器里,根本追不回来。
我去年跟进的一个案子,当事人被合约漏洞转走了8万多,折腾了大半年,最后连立案通知书都没拿到。
你说气人不气人?
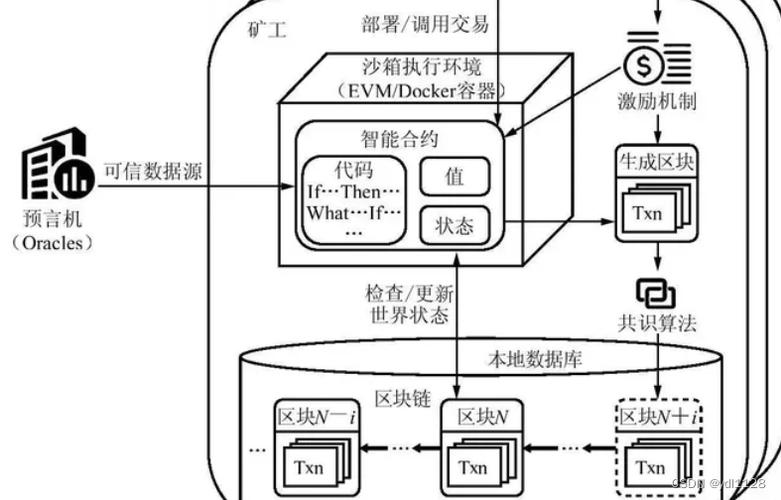 区块链智能合约漏洞攻击路径示意图
之前有个杭州互联网法院的判决我印象特别深,有人利用一个NFT合约的铸造漏洞,白嫖了上百个本来价值几万块的NFT,最后法院认定是盗窃罪,判了刑。但那是因为攻击路径清晰,能明确找到实际的行为人,而且涉及的NFT有明确的财产属性。更多的案子呢?比如合约本身写得有问题,不是被黑客攻击,就是项目方自己的逻辑错了,导致用户的钱没了——这种情况,连被告都找不到,怎么告?
别等钱没了才想起找规则,代码才是第一防线
说实话,我现在碰到来咨询这类问题的人,第一句话都是劝:先别急着哭,先把你钱包里的所有授权记录导出来,把没用的授权全撤销了。
很多人玩了一两年链上的东西,钱包里躺着几十上百个给各种陌生合约的无限授权,相当于你把家里所有门的备用钥匙,随便给了街上碰到的陌生人,对吧?
智能合约的逻辑一旦部署上链,除非有预留的升级权限,否则谁都改不了。没有客服会给你兜底,没有银行会给你赔,连后悔的机会都没有——代码不会管你是攒了三年的装修钱,还是给孩子留的学费,只要逻辑有漏洞,它就会老老实实把钱送出去。
之前有个做跨境支付的老板找过来,说想做一个链上的结算合约,我当时让他先找第三方机构做了两轮合约审计,结果真查出来一个权限溢出的漏洞,要是直接上线,估计刚开跑就得被人搬空。
别总觉得这种事离你远。
现在越来越多的人把工资、积蓄往链上放,有人是想赚点收益,有人是想做跨境生意,有人就是好奇玩玩。但很少有人会停下来问一句:我点的这个确认,到底是在把钱交给谁?
代码不会骗人。
有漏洞的代码,只会吃掉你的钱。
免责声明:市场有风险,选择需谨慎!此文仅供参考,不作买卖依据。如有侵权请联系删除。
文章名称:被代码吃掉的12万:那些藏在区块链智能合约漏洞里的普通人账单
文章链接:https://www.wuhanlihunlvshi.com/cases/2955.html
